
本页目录
本月 23 号的宝塔面板安全漏洞到底是咋回事?对我有影响吗?我该怎么处理?这篇文章告诉你答案。
数据库已经被删了?不要慌,仔细看看下文。
- 参考原文:详情
联系方式
- 需要协助报警请联系 QQ:1249648969
- 更新/面板问题联系 QQ:3007255431 800176556
- 数据库恢复问题联系 QQ: 627622230,2320547880,750755014,517496165,
940950943,2839983100
- 综合问题联系 QQ:2320547880
- 24 小时在线客服 QQ:2320547880
- 务必把问题描述清楚,如果人员较多来不及请稍加等待,我们看到会第一时间处理,运维客服 24 小时值班。
数据库被删怎么处理
注意:若数据库被恶意删除,在升级面板后,若您不了解数据库恢复机制,请不要做其它操作,**建议直接关机,然后找专业人士协助恢复数据,错误的操作方法,可能降低后期数据恢复概率,如需寻求数据恢复协助,请联系客服
哪些版本需要更新?
- 宝塔 linux 测试版本 7.5.15 (安全版本)
- 宝塔 linux 正式版 7.4.3 (安全版本)
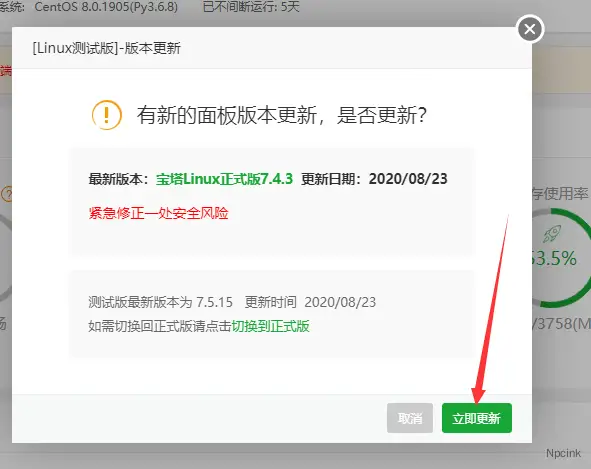
此次更新为紧急安全更新,请 7.4.2 的用户务必更新到最新版
怎么更新?
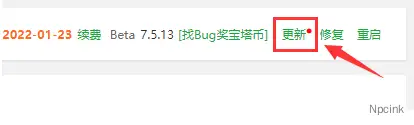
登录面板后台,右上角点击更新,弹窗后,点击立即更新
法律风险
破坏计算机判刑极严,切勿以身试法**:本次安全风险我们已经在当地公安局报备,请勿在网上传授他人使用方法以及使用这些工具破坏他人服务器,传授及操作都已经触犯刑法,
-
网络非法外之地,国家对于破坏计算机信息系统罪是严打的,判刑都是都比较重的,千万不要以身试法。
-
也有部分用户受此安全风险影响,我们会全力配合用户固定证据,配合公安机关进行下一步侦查。
-
有受影响的用户,或者怀疑自己受影响的用户可以直接联系我们,近期我们会加派人手跟进售后。
-
有数据影响的自身没备份的可以联系我们尝试通过面板二进制日志恢复。
事件经过
**起因:为解决用户服务器被通过 phpmyadmin 提权导致的安全问题, 我们在 Linux 面板 7.4.2/Windows 面板 6.8.0 版本中加入了 phpmyadmin 安全访问模块, 原理是通过面板进行访问 phpmyadmin,
而不是 nginx/apache, 但因在目录存放时存在一个致命逻辑漏洞,导致 nginx/apache 也可以访问到专门给面板使用的 phpmyadmin 目录, 我们在做安全审计时将重心放在面板程序中,忽略了除面板外被访问的可能,
从而导致了此事件的发生.
受影响的机器:需同时满足以下所有条件 1、软件版本为 Linux 面板 7.4.2 或者 Windows 面板 6.8.0 2、开放 888 且未配置 http 认证, 3、安装了 phpmyadmin,mysql 数据库
不受影响的机器:只需满足一条则不受影响 1、未开放 888 端口, 2、针对 888 端口做了严格的安全认证, 3、未安装 phpmyadmin, 4、未安装 mysql 数据库 5、面板版本不为 Linux 面板 7.4.2/Windows 面板 6.8.0
安全更新时间及内容:时间:2020-8-23 16:50 左右 1、移除 phpmyadmin 安全模块 2、删除 phpmyadmin 遗留文件 3、移除 fastcgi 客户端模块中的目录解释功能
当前最新的安全版本为: **Linux 面板 7.4.3 / Windows 面板 6.9.0
除使用紧急修复补丁以外的其它措施: 1、第一时间通过 短信、公众号、官网、QQ 群等渠道通知用户升级 2、在云端软件安装脚本中加入漏洞检测功能,在用户通过云端安装软件时,检测发现漏洞后尝试修复 3、通过漏洞本身,
尝试破坏利用链(尝试通过 phpmyadmin 自身漏洞删除 config.inc.php, 仅部分 Windows 有效/Linux 版本尝试失败) 2020-8-23 22:00 ~ 2020-8-24 4:00 4、通过漏洞本身,
尝试破坏利用链(强制修改数据库 root 密码),此方法部分服务器有效,受 phpmyadmin 版本和用户配置影响 执行时间:2020-8-24 8:00 ~ 2020-8-24 9:40 5、阿里云,
腾讯云等很多 IDC 厂商已紧急发布更新预警并采取限制端口的措施来防止漏洞被利用